
Bounce E-Mail beheben in 7 Schritten (2026): Praxis-Guide
Eine unerwartete Bounce E-Mail gefährdet nicht nur Ihre Zustellbarkeit, sondern kann bei anhaltend hohen Quoten zur kompletten Sperrung Ihrer Versanddomain führen. Nach dem Durcharbeiten dieser Anleitung verfügen Sie über einen bereinigten Adressverteiler, ein korrekt eingerichtetes DNS-Fundament und ein automatisiertes Verfahren, das fehlerhafte Rückläufer isoliert, bevor Mailserver wie Google Workspace oder Microsoft 365 Ihre Konten blockieren. Sie benötigen für die Umsetzung administrativen Zugriff auf Ihre DNS-Verwaltung, Einblick in Ihre Mailserver-Header und etwa 45 bis 60 Minuten Arbeitszeit. Wer lediglich gelegentlich private Einzelnachrichten versendet und keine automatisierten Mailings oder Kampagnen steuert, benötigt diesen technischen Bereinigungsprozess in der Regel nicht.
Was ist eine Bounce E-Mail und wie läuft die Behebung ab?
Eine Bounce E-Mail ist eine automatisierte Unzustellbarkeitsnachricht des empfangenden Mailservers, die signalisiert, dass eine versendete Nachricht nicht in das Postfach des Empfängers zugestellt werden konnte. Der gesamte Behebungsprozess umfasst sieben strukturierte Schritte von der Fehleranalyse bis zur automatisierten Listenbereinigung und nimmt etwa eine Stunde in Anspruch.
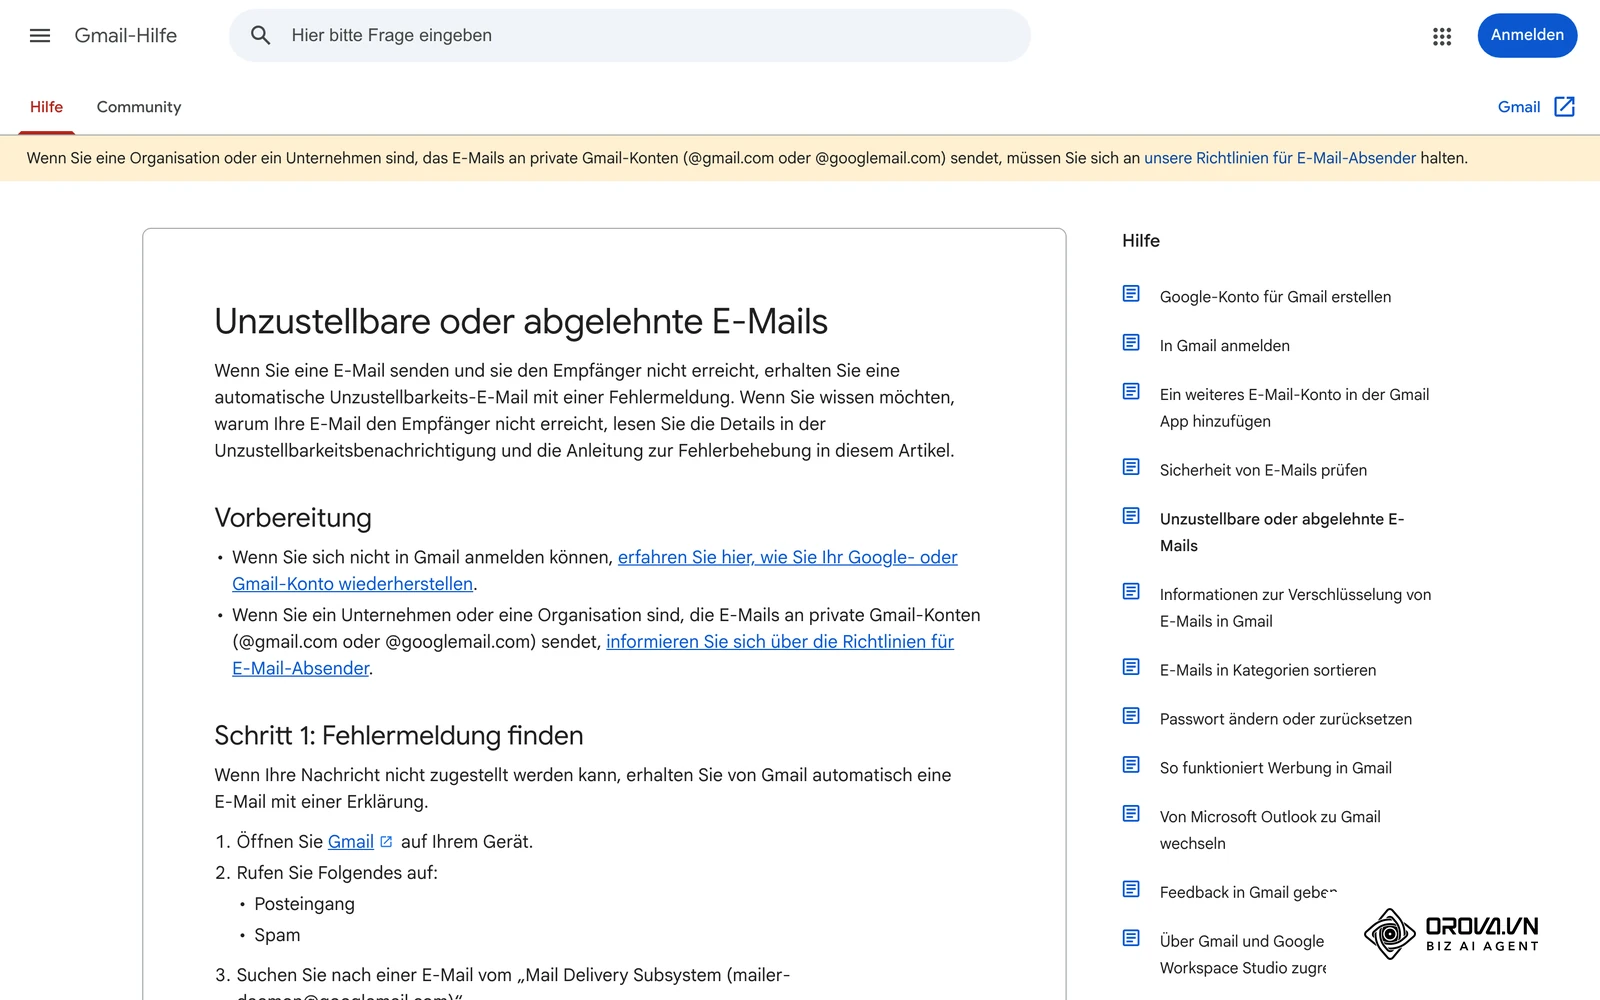
Viele Absender stellen sich zunächst die Frage: Was ist ein Email Bounce überhaupt im Detail? Technisch betrachtet handelt es sich um einen Rückläufer, der durch das Simple Mail Transfer Protocol (SMTP) ausgelöst wird. Kann der Zielserver die Nachricht nicht annehmen, sendet er einen Non-Delivery Report (NDR) zurück an den Absender. Die nachfolgende Hilfeseite veranschaulicht typische Fehlerszenarien und Diagnoseansätze für unzustellbare Nachrichten.
Vorbereitung: Voraussetzungen vor der Bereinigung von Bounce E-Mails
Bevor Sie mit der Fehlerbehebung im Detail beginnen, müssen die technischen Grundlagen und Zugriffsberechtigungen vorliegen. Fehlen einzelne Komponenten, lässt sich die Ursache von Rückläufern nicht zweifelsfrei zuordnen.
| Benötigte Ressource | Bezugsquelle / Fundort | Zeitaufwand | Folge bei Fehlen |
|---|---|---|---|
| Zugriff auf DNS-Verwaltung | Domain-Registrar (z. B. Cloudflare, Hetzner, IONOS) | 5 Minuten | Keine Korrektur von SPF-, DKIM- oder DMARC-Einträgen möglich |
| Letzte 10 bis 20 NDR-Mails | Posteingang des Absenders oder Sammelpostfach | 10 Minuten | Statuscodes (4xx/5xx) können nicht ausgewertet werden |
| Vollständige Empfängerliste | Export aus CRM oder E-Mail-Tool (CSV-Format) | 5 Minuten | Bereinigung ungültiger Adressen kann nicht durchgeführt werden |
| Mailserver-Logdateien | Admin-Konsole (Google Workspace, M365 Exchange) | 10 Minuten | Genaue Ablehnungsgründe entfernter Server bleiben verborgen |
Schritt 1: NDR-Header jeder Bounce E-Mail auslesen
Das Ziel dieses ersten Schritts besteht darin, den genauen technischen Ablehnungsgrund aus dem unveränderten Quelltext des Unzustellbarkeitsberichts zu extrahieren.
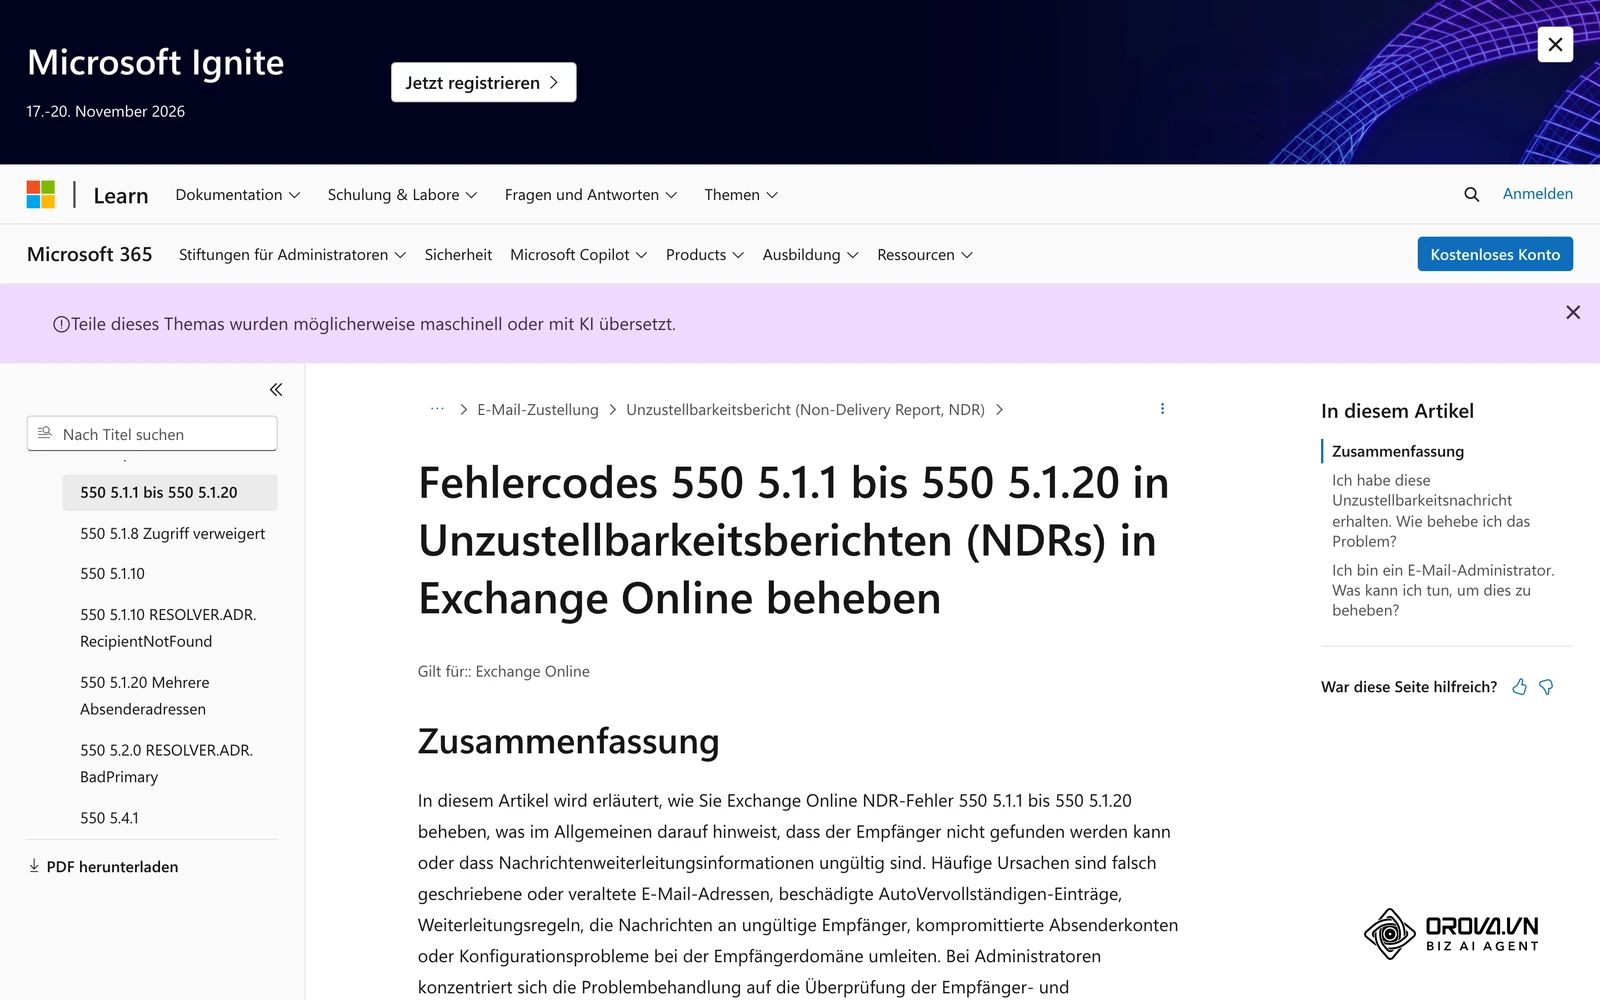
Öffnen Sie in Ihrem E-Mail-Programm die eingegangene Fehlermeldung des Mailer-Daemons. In Microsoft Outlook klicken Sie auf Datei › Eigenschaften › Internetkopfzeilen, in Google Mail wählen Sie über das Drei-Punkte-Menü rechts oben die Option Original anzeigen. Kopieren Sie den gesamten Textblock in einen Texteditor. Suchen Sie gezielt nach den Feldern Action, Status, Diagnostic-Code und Remote-MTA. Liegt Ihnen eine solche Nachricht vor, hilft kein standardmäßiges E-Mail zurückrufen mehr, da der Zielserver die Annahme zu diesem Zeitpunkt bereits endgültig quittiert hat.
Ein realer Non-Delivery Report sieht im Rohformat wie folgt aus:
Final-Recipient: rfc822; maximilian.muster@beispiel-domain.de
Action: failed
Status: 5.1.1
Remote-MTA: dns; mx01.beispiel-domain.de [194.25.0.12]
Diagnostic-Code: smtp; 550 5.1.1 <maximilian.muster@beispiel-domain.de>:
Recipient address rejected: User unknown in virtual mailbox table
An diesem Auszug lassen sich drei Kernelemente ablesen: Das Feld Remote-MTA benennt den Server, der die Annahme verweigert hat. Der Status liefert den Enhanced Status Code gemäß RFC 3463, und der Diagnostic-Code liefert die Klartextbegründung (User unknown).
Nach diesem Schritt liegt Ihnen die exakte Diagnosezeile vor. Typischer Fehler: Es wird nur der Einleitungstext des Mail-Clients gelesen („Ihre Nachricht konnte nicht zugestellt werden“), der keine technischen Details enthält. Nutzen Sie stets die vollständigen Kopfzeilen.
Schritt 2: Bounce E-Mail Typen anhand von 12 SMTP-Statuscodes klassifizieren
In diesem Schritt ordnen Sie den ermittelten Fehlercode einer verbindlichen Kategorie zu, um über Löschung oder erneute Zustellung zu entscheiden.
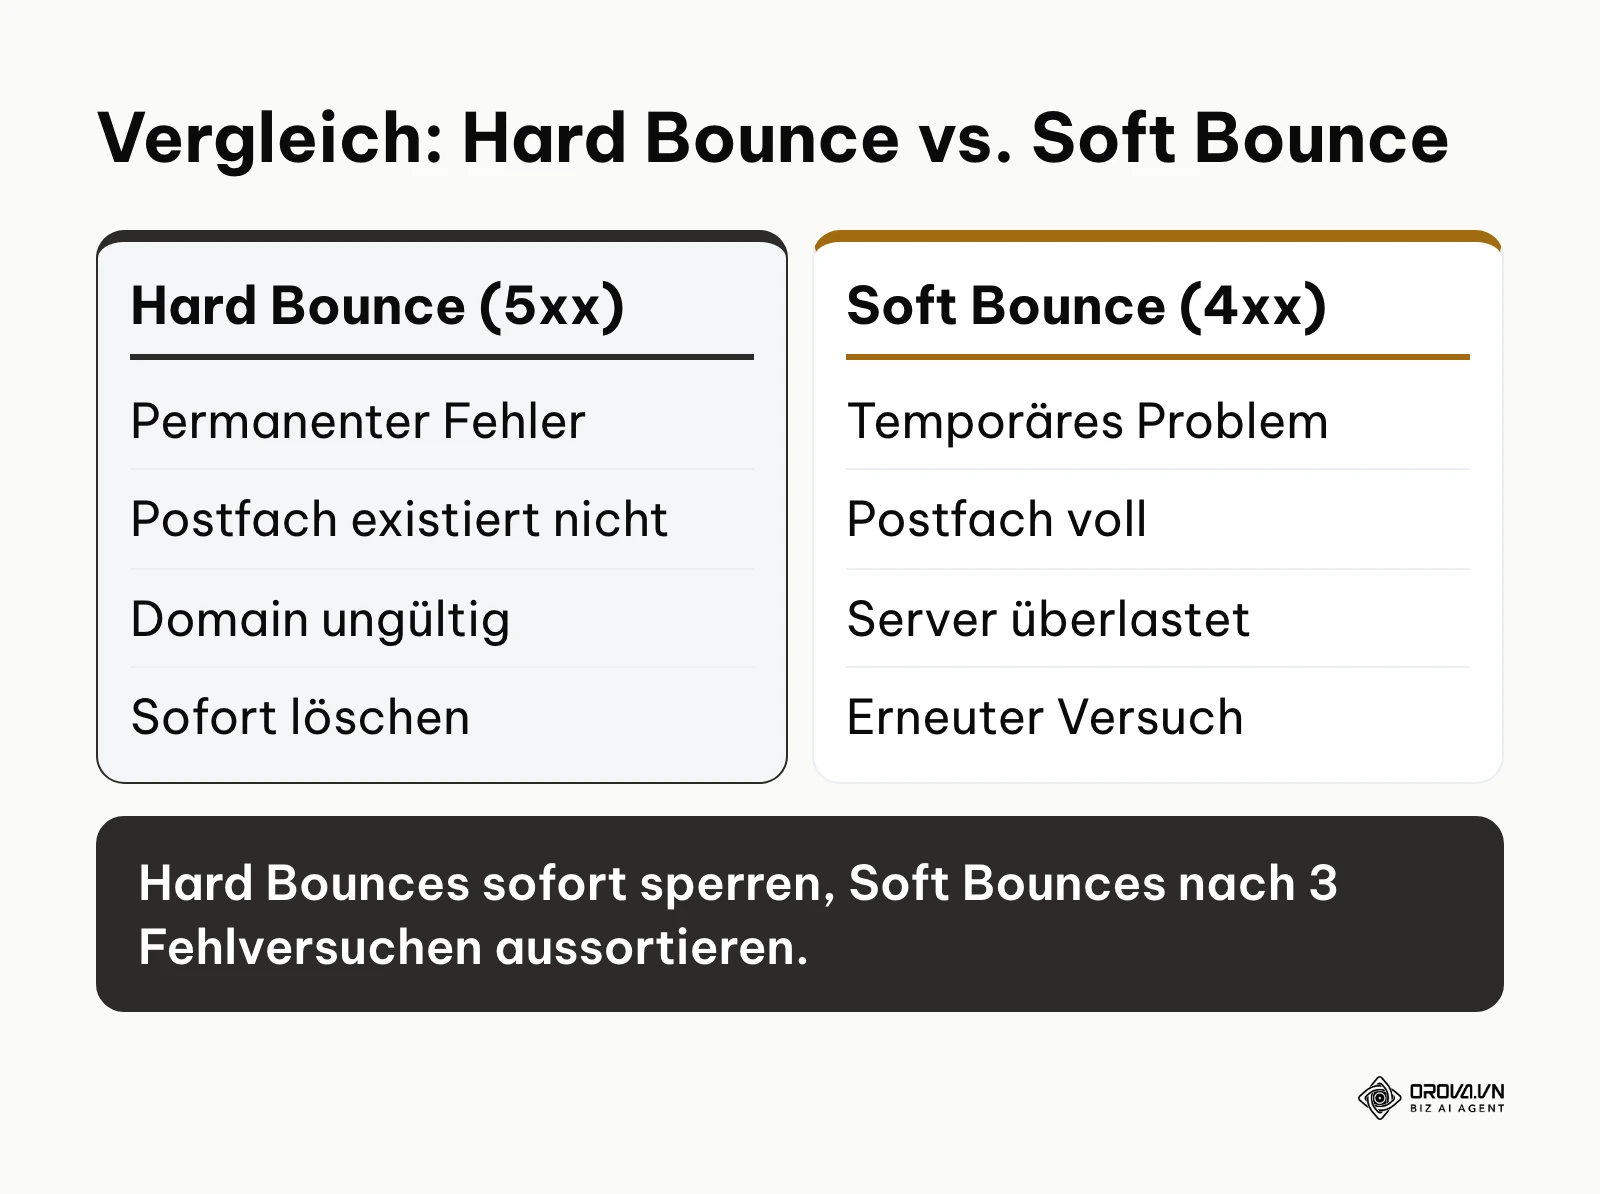
Der zentrale Hard Bounce vs Soft Bounce Unterschied liegt in der Dauerhaftigkeit des Übertragungsfehlers. Gemäß den technischen Spezifikationen der Internet Engineering Task Force (IETF) im Standard RFC 5321 aus dem Jahr 2008 definiert der zuständige Mailserver über standardisierte Statusmeldungen, ob eine Nachricht dauerhaft abgewiesen oder temporär verzögert wird. Codes der Serie 5xx markieren permanente Fehler (Hard Bounces) oder administrative Sperren (Block Bounces). Codes der Serie 4xx signalisieren vorübergehende Probleme (Soft Bounces). Das folgende Diagramm stellt die beiden Grundtypen gegenüber.
Die nachfolgende Referenztabelle führt die zwölf wichtigsten SMTP-Statuscodes auf:
| SMTP-Statuscode | Fehlerbezeichnung (Deutsch) | Klassifizierung | Erforderliche Systemaktion |
|---|---|---|---|
| 550 5.1.1 | Empfängeradresse existiert nicht | Hard Bounce | Sofort aus Verteiler löschen und sperren |
| 550 5.7.1 | Zugriff verweigert / Sender blockiert | Block Bounce | SPF/DKIM prüfen, Absender-Reputation klären |
| 552 5.2.2 | Empfängerpostfach hat Speicherlimit überschritten | Soft Bounce | Nach 48 Stunden erneut versuchen, dann sperren |
| 553 5.1.2 | Hostname der Empfängerdomain existiert nicht | Hard Bounce | Domain auf Schreibfehler prüfen oder löschen |
| 554 5.7.1 | Nachricht durch Spamfilter abgewiesen | Block Bounce | Inhalt, Links und Domain-Reputation analysieren |
| 450 4.2.1 | Empfängerpostfach vorübergehend nicht erreichbar | Soft Bounce | Bis zu 3 automatische Wiederholungsversuche |
| 451 4.3.0 | Mailserver-Fehler bei der lokalen Verarbeitung | Soft Bounce | Versand mit zeitlichem Abstand wiederholen |
| 452 4.2.2 | Mailbox temporär überfüllt | Soft Bounce | Wiederholung nach 24 Stunden einplanen |
| 421 4.7.0 | IP-Verbindungsdrosselung durch Empfängerserver | Block / Soft | Versandrate pro Minute sofort reduzieren |
| 521 5.2.1 | Domain nimmt grundsätzlich keine E-Mails an | Hard Bounce | Kontakt vollständig aus Datenbank entfernen |
| 550 5.7.26 | DMARC- oder DKIM-Prüfung fehlgeschlagen | Block Bounce | DNS-TXT-Einträge für DMARC und DKIM abgleichen |
| 452 4.3.1 | Unzureichender Speicherplatz auf Zielserver | Soft Bounce | Automatischer Retry nach einigen Stunden |
Praxisbeispiel:
- Kontext: Ein B2B-Dienstleister mit 35 Mitarbeitern startete eine Informationsaussendung an 1.200 Geschäftspartner über sein Microsoft 365 Unternehmenskonto.
- Durchgeführte Schritte: Nach Versandbeginn sichtete der Administrator die Rückläufer, filterte die Statuscodes im Mail-Header und glich diese mit der obigen Matrix ab.
- Hindernis und Lösungsweg: Rund 40 Adressen wiesen den Code 550 5.1.1 auf, während 15 Adressen den Code 452 4.2.2 meldeten. Anstatt die gesamte Kampagne abzubrechen, wurden die 40 Adressen sofort aus der Datenbank entfernt und die 15 Adressen für einen späteren Wiederholungsversuch markiert.
- Sichtbares Ergebnis: Bei der nächsten Aussendung traten im Postausgangs-Logbuch keine 550-Fehler mehr auf und die Zustellquote stieg sichtbar an.
Schritt 3: DNS-Einträge absichern, um eine senderbasierte Bounce E-Mail zu verhindern
Ziel dieses Schrittes ist es, Ihre Versanddomain so zu konfigurieren, dass externe Mailserver Ihre Nachrichten nicht als gefälscht einstufen und abweisen.
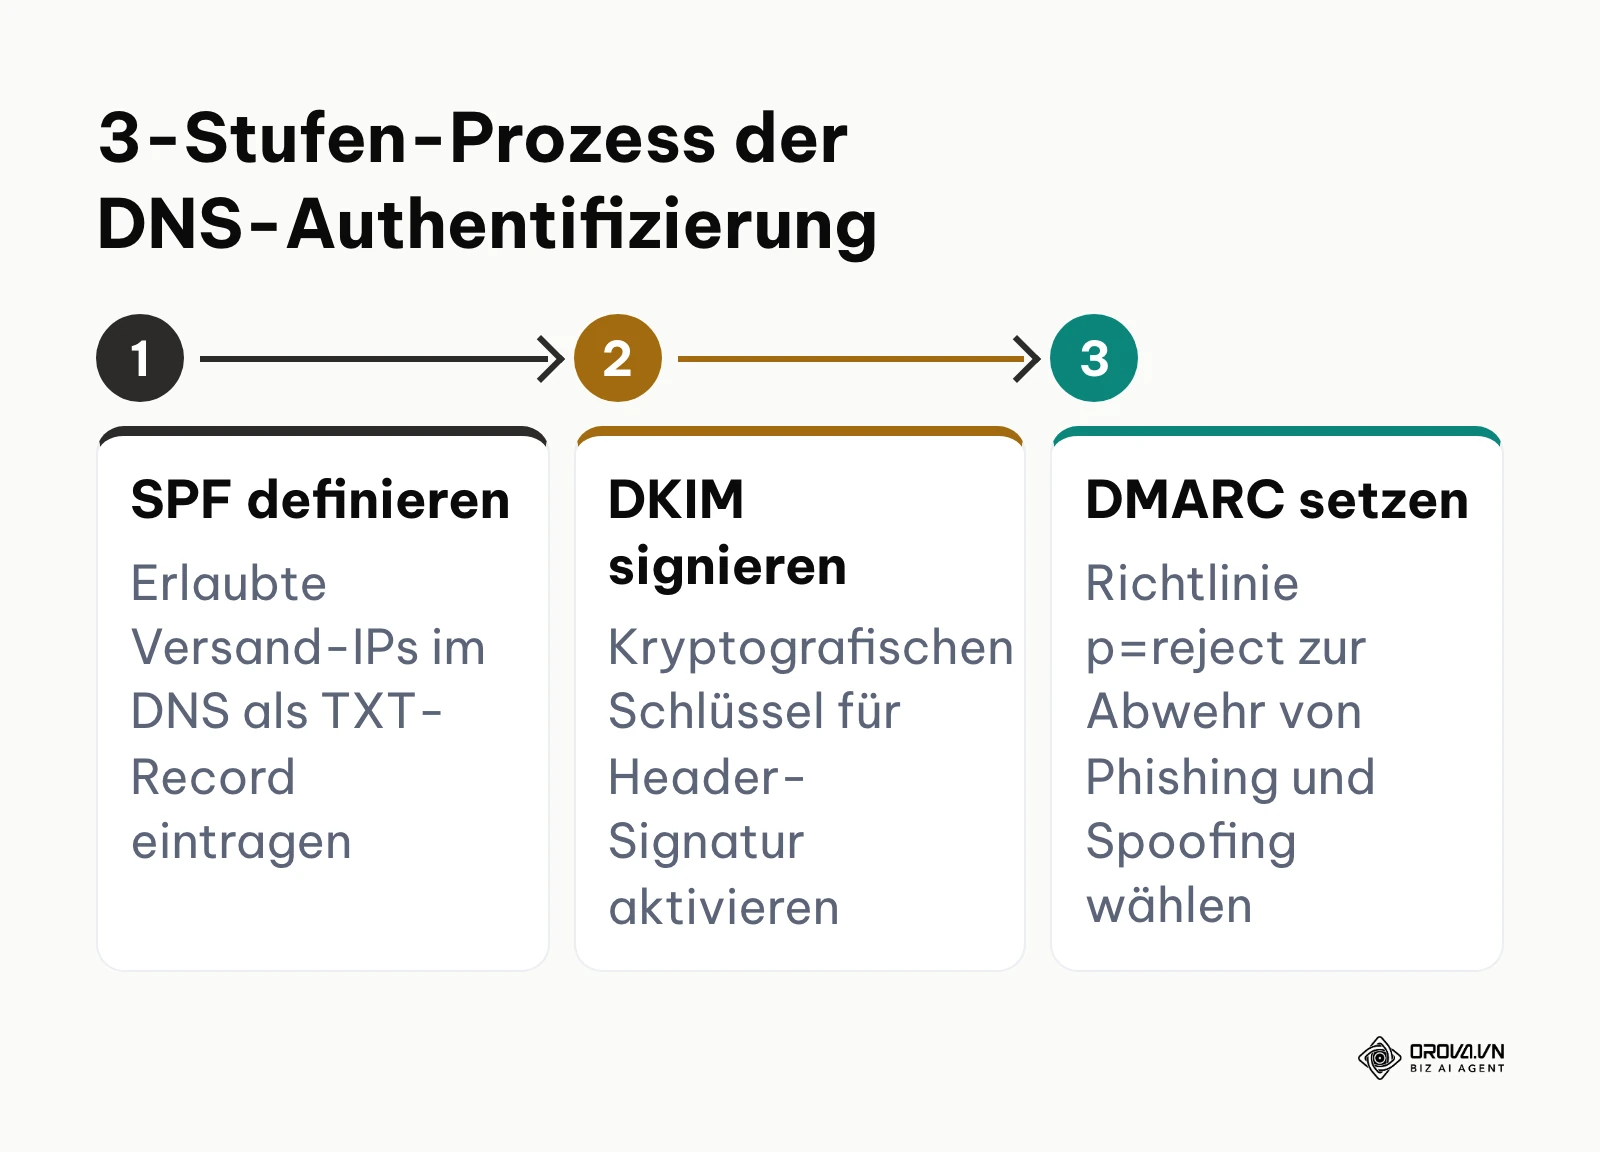
Wechseln Sie in das Kundenmenü Ihres Domain-Registrars in den Bereich DNS-Einstellungen (DNS-Zone). Überprüfen Sie das Vorhandensein von drei spezifischen TXT-Einträgen:
- Sender Policy Framework (SPF): Legt fest, welche IP-Adressen und Server im Namen Ihrer Domain senden dürfen. Ein gültiger Eintrag für Google Workspace lautet beispielsweise: v=spf1 include:_spf.google.com ~all
- DomainKeys Identified Mail (DKIM): Versehen Sie ausgehende Nachrichten mit einer kryptografischen Signatur. Generieren Sie den Selektor in Ihrer Mailserver-Verwaltung (z. B. google._domainkey) und tragen Sie den generierten Public Key als TXT-Record ein.
- Domain-based Message Authentication, Reporting and Conformance (DMARC): Bestimmt den Umgang mit E-Mails, die SPF oder DKIM nicht bestehen. Erstellen Sie einen TXT-Record unter _dmarc.ihre-domain.de: v=DMARC1; p=reject; rua=mailto:dmarc-reports@ihre-domain.de; pct=100
Das nachfolgende Flussdiagramm veranschaulicht das Zusammenwirken dieser drei Authentifizierungsstufen.
Die nachfolgende Übersicht stellt die drei Authentifizierungsprotokolle im direkten Vergleich gegenüber:
| DNS-Record | Schutzwirkung & Funktion | Empfohlener Standard-Syntax | Häufiger Konfigurationsfehler |
|---|---|---|---|
| SPF | Autorisierung der versendenden Server-IPs | v=spf1 include:_spf.google.com ~all | Mehrere SPF-Records pro Domain publiziert |
| DKIM | Kryptografische Signaturprüfung der Header | v=DKIM1; k=rsa; p=MIGf... | Selektor im DNS stimmt nicht mit Mailserver überein |
| DMARC | Handlungsanweisung bei Validierungsfehlschlag | v=DMARC1; p=reject; rua=mailto:dmarc-reports@ihre-domain.de; pct=100 | Fehlendes Reporting-Postfach (rua) oder p=none |
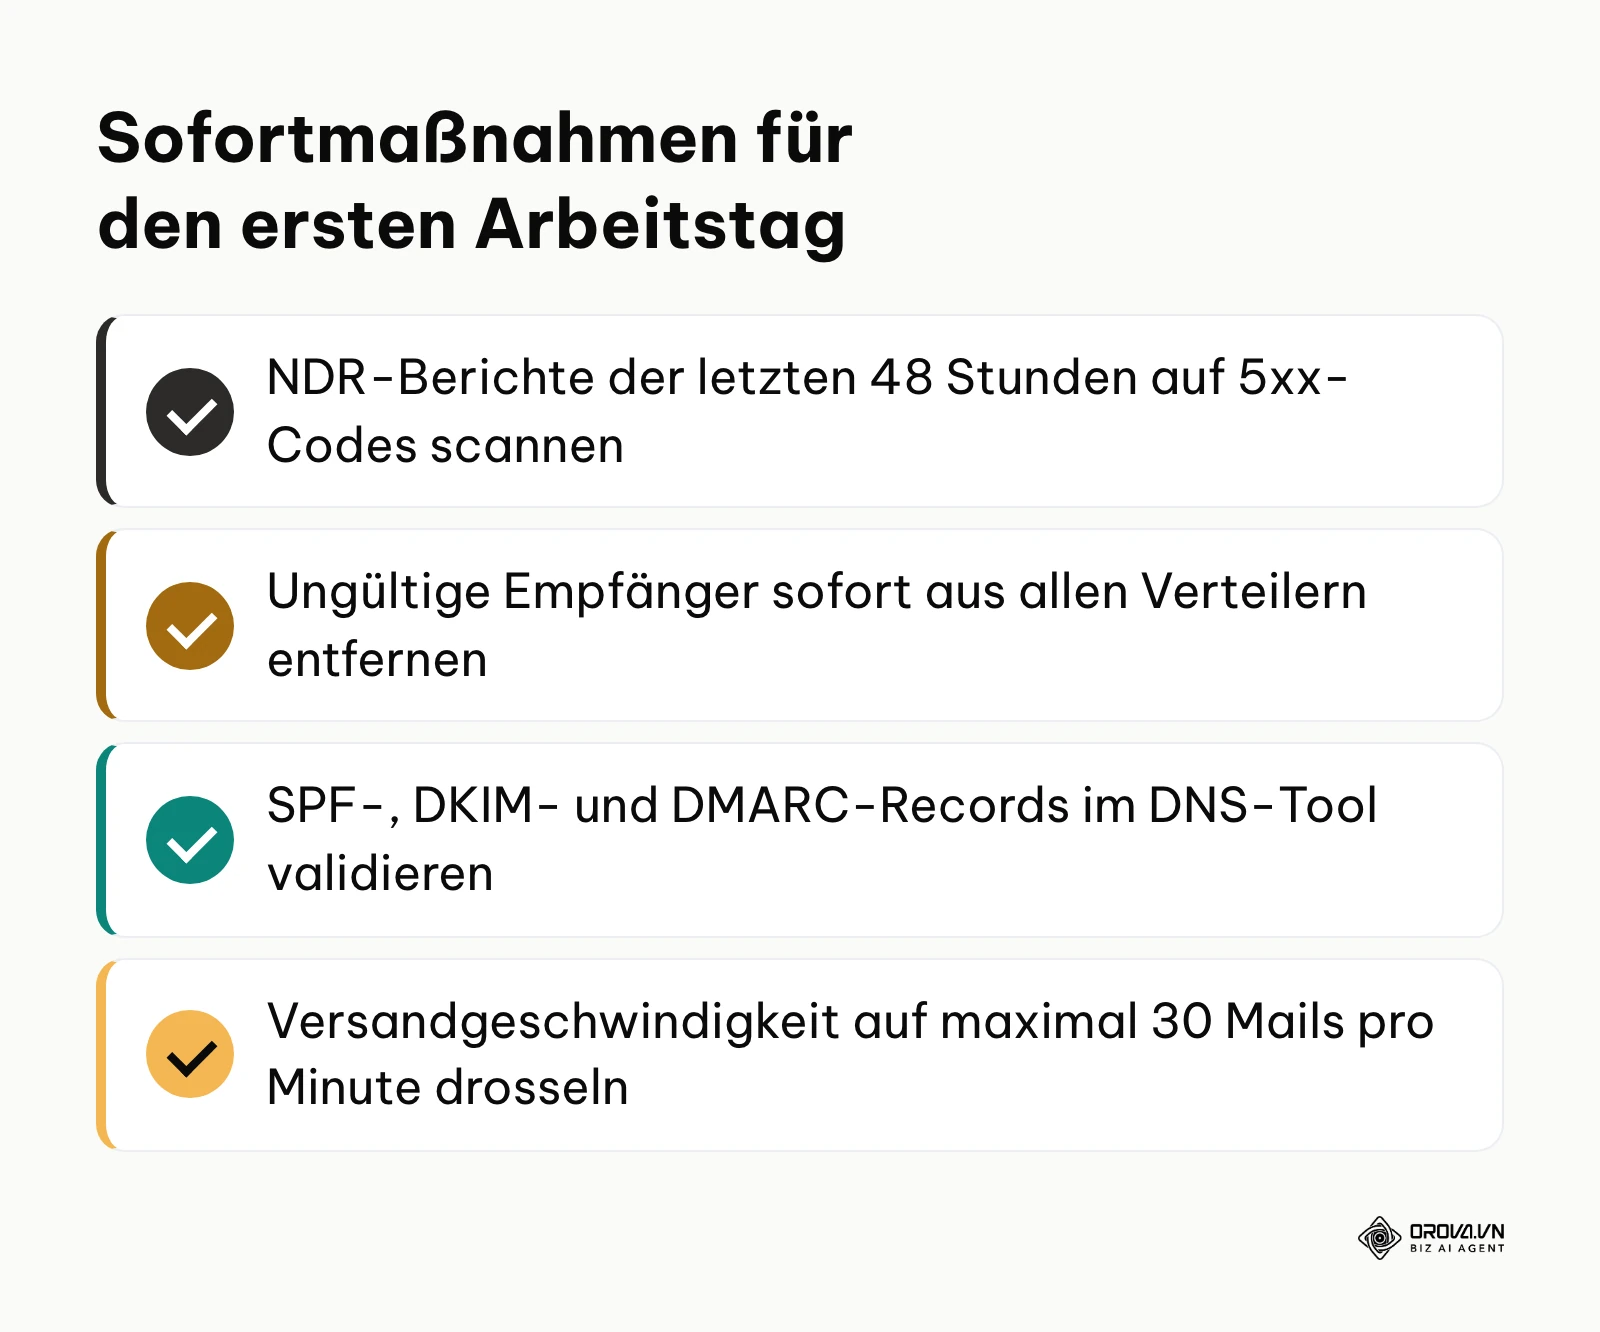
Laut den offiziellen E-Mail-Absenderrichtlinien von Google aus dem Jahr 2024 müssen Absender mit hohem Versandvolumen eine strikte Spam-Beschwerderate von unter 0,3 Prozent einhalten und eine lückenlose Authentifizierung nachweisen, um Zustellblockaden zu vermeiden. Entsprechend den Sender Requirements der Yahoo Support Dokumentation aus dem Jahr 2024 führen fehlende DMARC-Einträge und anhaltende Bounce-Quoten über 2 Prozent zur sofortigen Drosselung oder Verwerfung eingehender SMTP-Verbindungen.
Praxisbeispiel:
- Kontext: Ein mittelständischer Großhändler stellte fest, dass geschäftliche Rechnungs-Mails an Empfänger mit Google- oder Yahoo-Postfächern mit dem Code 550 5.7.26 abgewiesen wurden.
- Durchgeführte Schritte: Der IT-Verantwortliche öffnete die Cloudflare DNS-Konsole, stellte das Fehlen des DMARC-Records fest und korrigierte einen fehlerhaften Syntax-Fehler im bestehenden SPF-TXT-Eintrag.
- Hindernis und Lösungsweg: Die DMARC-Richtlinie stand zuvor unvollständig auf einem externen Testserver. Der Eintrag wurde auf v=DMARC1; p=quarantine; angepasst und der DKIM-Schlüssel im Microsoft 365 Defender Admin Center reaktiviert.
- Sichtbares Ergebnis: Ein erneuter Testversand über das Terminal mittels dig txt _dmarc.ihre-domain.de bestätigte die korrekte DNS-Auflösung, und Folgemails wurden von Gmail ohne Verzögerung angenommen.
Möchten Sie Bounce-Raten wirksam senken und Unternehmenspostfächer vor Sperren schützen? Orova Connect verbindet Ihre bestehenden Geschäfts-E-Mails via IMAP und SMTP, rotiert Postfächer automatisch und führt eine lückenlose Blocked-Statistik. Ungültige Adressen wandern direkt auf eine interne Unterdrückungsliste, während temporäre Fehler durch automatisches Backoff abgefangen werden. Starten Sie jetzt Ihre saubere E-Mail-Zustellung.
Schritt 4: Verteiler bereinigen, um permanente Bounce E-Mails zu stoppen
In diesem Schritt eliminieren Sie ungültige Adressen, syntaktische Tippfehler und veraltete Kontakte aus Ihren Empfängerlisten.
Öffnen Sie Ihre Kontaktliste in Tabellenform. Exportieren Sie die Daten aus Ihrem CRM System und filtern Sie gezielt nach typischen Syntaxfehlern: Doppelte @-Zeichen, Leerzeichen am Ende, Kommas statt Punkten (.cmo statt .com, .dew statt .de). Prüfen Sie anschließend über ein Terminal oder ein automatisiertes Skript die Existenz der Mail-Exchange-Records (MX) der Ziel-Domains:
dig mx beispiel-empfaenger.de +short
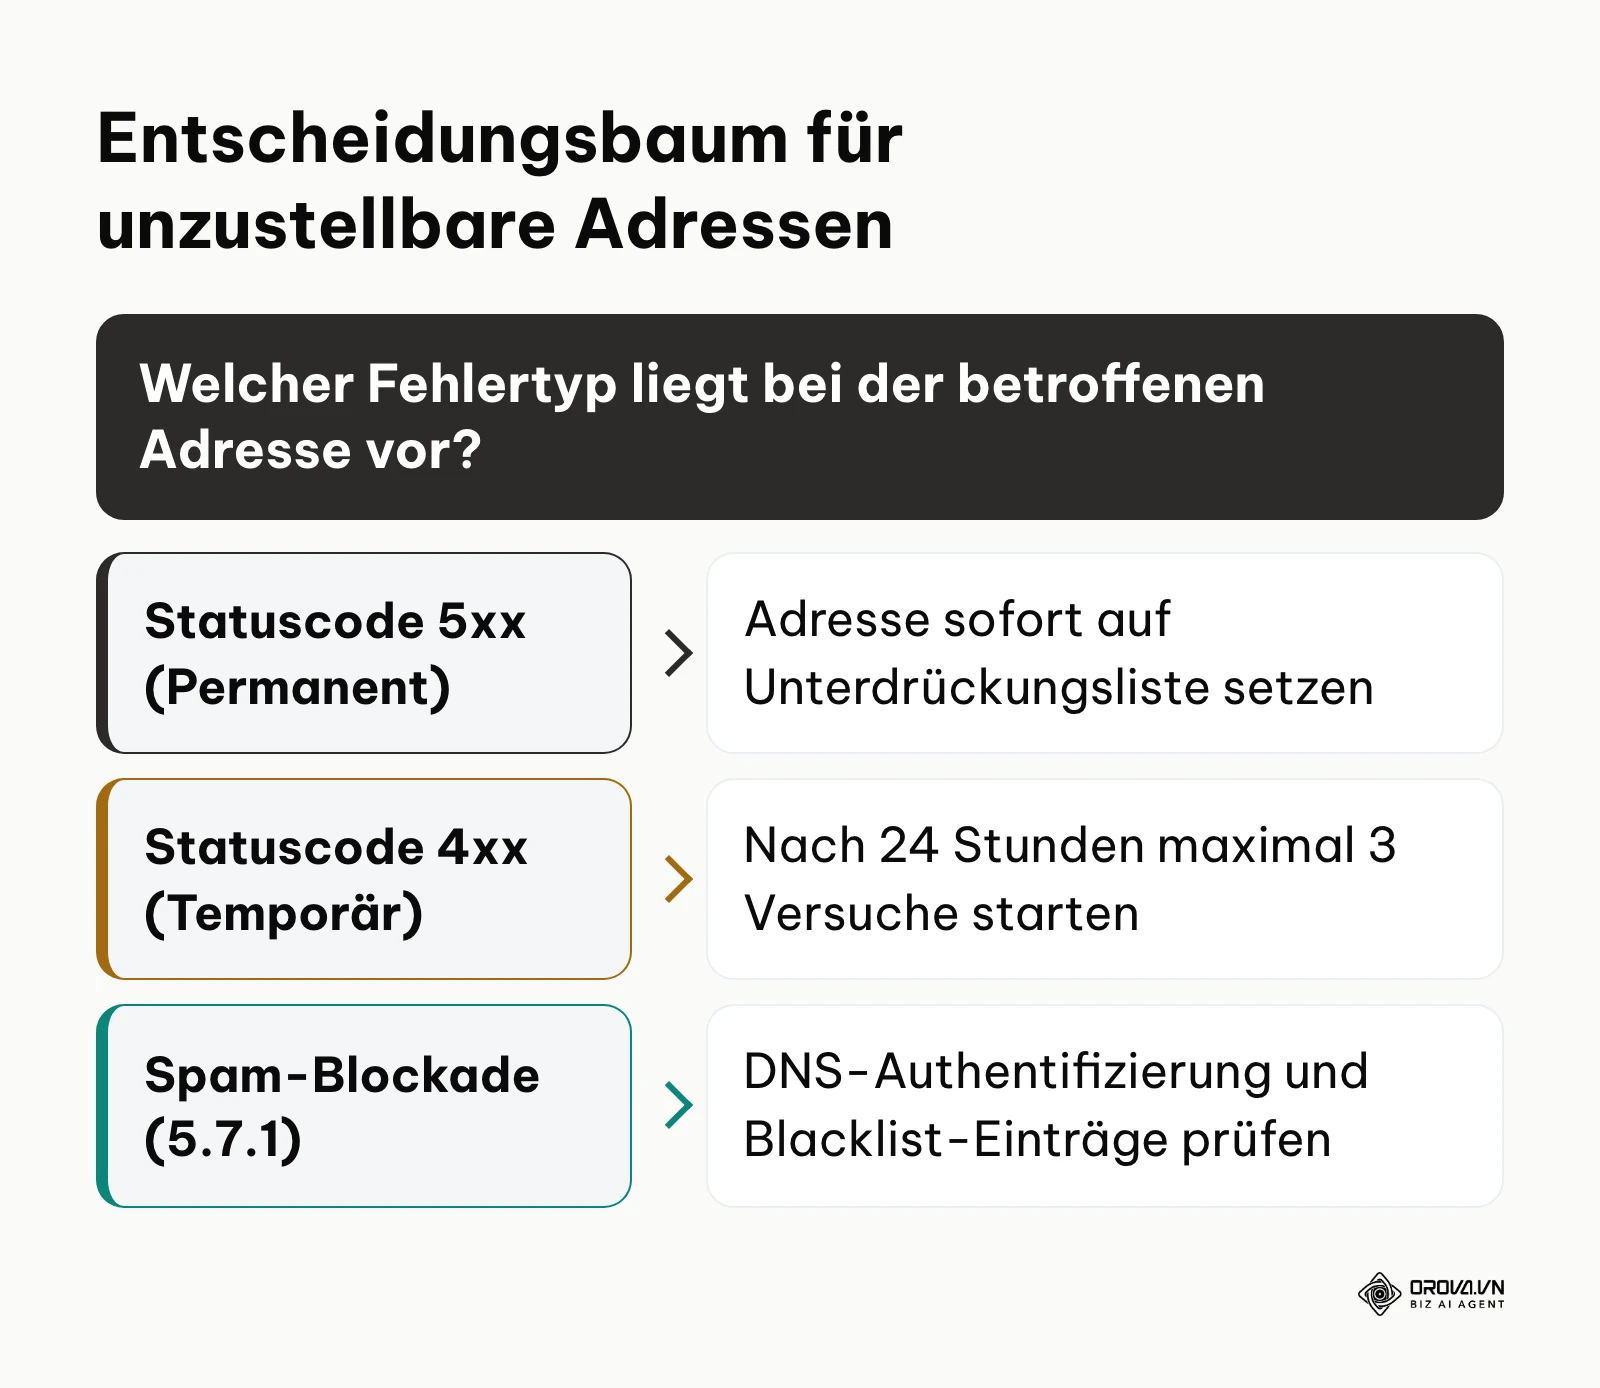
Gibt dieser Befehl keine IP- oder Serveradresse zurück, existiert für die Domain kein empfangsbereiter Mailserver. Wer praktische Email Bounce Rate senken Tipps sucht, muss direkt an der Datenhygiene ansetzen. Nutzen Sie den nachfolgenden Entscheidungsbaum, um Kontakte sauber zu klassifizieren.
Sollte Ihre Bounce-Rate bereits akut über 5 Prozent liegen, greift der folgende Notfall-Krisenplan:
| Stufe des Krisenplans | Sofortmaßnahme | Konkrete Systemaktion | Zielzustand |
|---|---|---|---|
| 1. Versandstopp | Kampagnen pausieren | Alle aktiven Queues im SMTP-Server stoppen | Keine weiteren 5xx-Fehlermeldungen im Log |
| 2. Listensegmentierung | Bestands- und Neukontakte trennen | Adresslisten nach Herkunft und Alter filtern | Risikominimierung für Bestandsdomain |
| 3. Inaktivitätsfilter | Empfänger ohne Öffnung isolieren | Letzte Interaktion >90 Tage ausschließen | Bounce-Quote auf Neukontakte begrenzen |
| 4. Abgleich | Suppression Lists anwenden | Globale Blocklisten und Hard Bounces abgleichen | Bereinigte Netto-Versandliste |
| 5. Gedrosselter Anlauf | Wiederanlauf in Tranchen | Maximal 10–20 Mails pro Minute versenden | Unauffällige Zustellmuster bei Providern |
Als prüfbares Ergebnis sehen Sie eine bereinigte CSV-Datei ohne syntaktische Fehler. Häufiger Fehler: Listen werden aus alten Backups wiederhergestellt, wodurch zuvor gelöschte Bounce-Adressen erneut in den Versand gelangen.
Schritt 5: Versandrate drosseln und temporäre Bounce E-Mails abfangen
Ziel dieses Schritts ist die Anpassung der Versandgeschwindigkeit, um Schutzmechanismen von Empfängerservern nicht auszulösen.
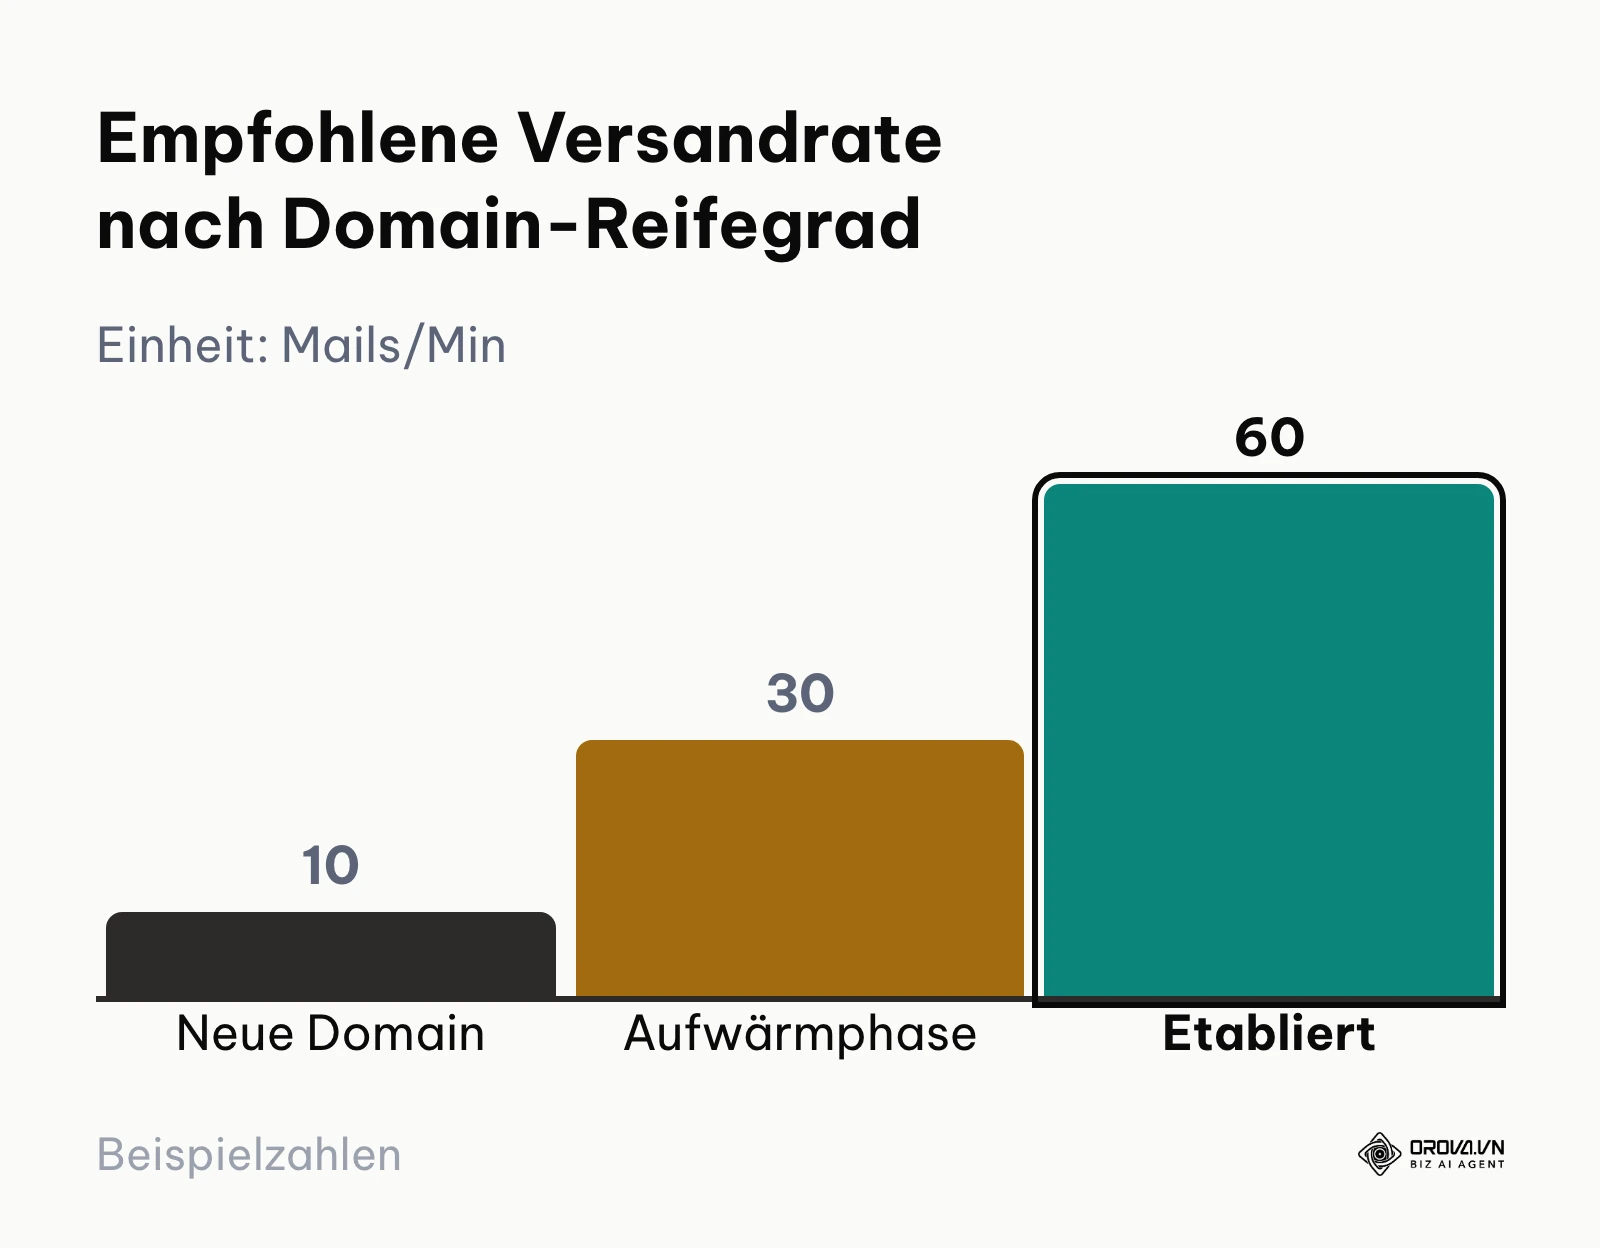
Werden zu viele Nachrichten in kurzer Zeit an denselben Provider gesendet, reagiert dieser mit Fehlern wie 421 4.7.0 (Rate limit exceeded). Wenn Sie E-Mails über eine professionelle E-Mail-Marketing-Software versenden, können Sie Sendedrosselungen pro Stunde konfigurieren. Beim Versand über reguläre Unternehmenspostfächer (wie Google Workspace oder Microsoft 365) gelten harte Limits der Provider: Senden Sie nicht mehr als 30 bis 60 E-Mails pro Minute über ein einzelnes Postfach. Das folgende Balkendiagramm zeigt die empfohlene Taktung je nach Alter der Versanddomain.
Praxisbeispiel:
- Kontext: Eine Personalberatung verschickte über eine reguläre Shared Mailbox wöchentlich Projektupdates an 800 Abonnenten.
- Durchgeführte Schritte: Der Administrator konfigurierte im Versandskript eine künstliche Verzögerung von 3 Sekunden zwischen jeder ausgehenden Nachricht und teilte den Gesamtempfängerkreis in vier Tranchen auf.
- Hindernis und Lösungsweg: Zuvor stufte Microsoft die Aktivität als verdächtige Massensendung ein und stoppte das Postfach für 24 Stunden mit dem Hinweis 550 5.7.501 Service unavailable. Durch die Drosselung auf maximal 20 E-Mails pro Minute wurde das Limit nicht mehr berührt.
- Sichtbares Ergebnis: Im Admin Center von Exchange sank die Zähleranzeige für abgewiesene Verbindungen auf null, und alle Nachrichten wurden ohne temporäre 4xx-Unterbrechung zugestellt.
Schritt 6: Domain-Reputation prüfen und Spam-Filter Bounce E-Mails beheben
In diesem Schritt stellen Sie fest, ob Ihre IP-Adresse oder Versanddomain auf internationalen Reputations-Sperrlisten (RBL/DNSBL) geführt wird.
Rufen Sie Überwachungsdienste wie die Google Postmaster Tools oder freie RBL-Prüfwerkzeuge auf. Geben Sie Ihre Versand-IP und Ihre Domain ein. Prüfen Sie insbesondere folgende Sperrlisten: Spamhaus (SBL/XBL/PBL), Barracuda Reputation Network und Spamcop.
Unterscheiden Sie dabei präzise: Ein technischer Mailbox-Bounce (5.1.1) bedeutet, dass der Empfänger nicht existiert. Ein Block-Bounce (5.7.1) weist darauf hin, dass ein vorgeschaltetes Gateway (z. B. Proofpoint, Cisco IronPort oder Microsoft Defender) Ihre Domain wegen mangelhafter Reputation blockiert. Liegt ein Eintrag vor, stellen Sie über das Webformular des jeweiligen Listenbetreibers einen begründeten Antrag auf Delisting, nachdem Sie Schritt 3 und 4 abgeschlossen haben.
Das visuelle Prüfergebnis ist ein unbedenklicher Reputationsstatus („High“ oder „Medium“) in den Postmaster Tools. Typischer Fehler: Ein Delisting-Antrag wird gestellt, während weiterhin ungültige Adressen angeschrieben werden. Dies führt zu einer sofortigen, dauerhaften Neusperrung.
Schritt 7: Unterdrückungslisten einrichten, um wiederholte Bounce E-Mails auszuschließen
Der letzte Schritt etabliert ein dauerhaftes Regelwerk, das fehlerhafte Empfängeradressen vollautomatisch für künftige Aussendungen sperrt.
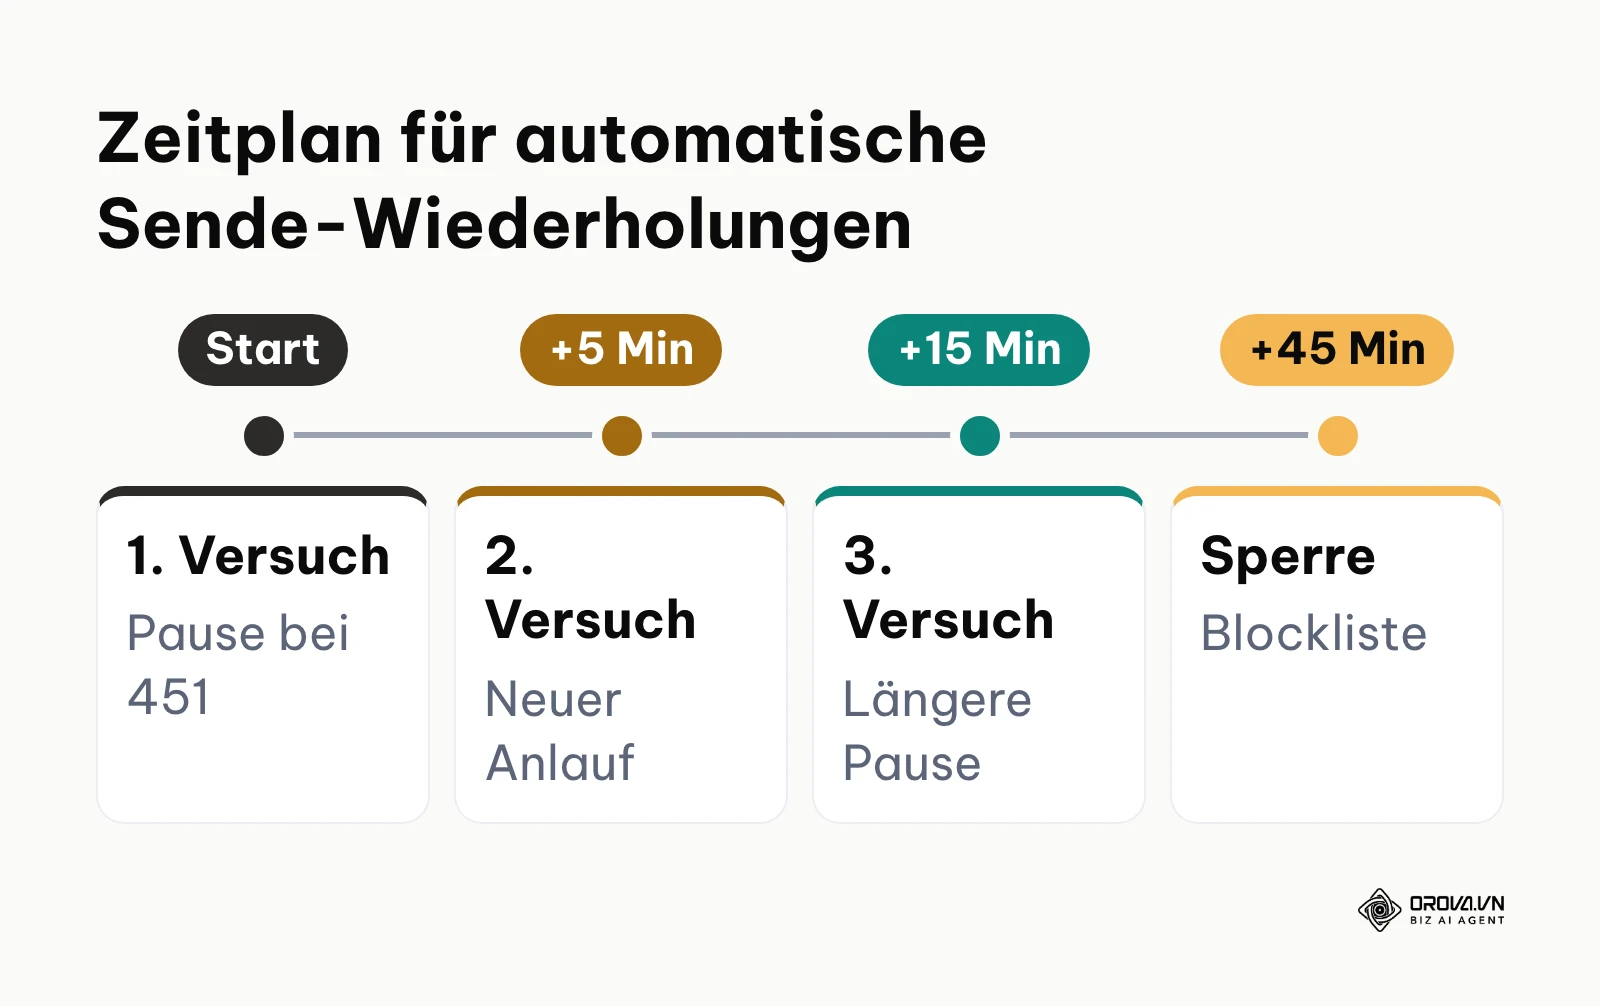
Richten Sie in Ihrem Verwaltungssystem eine zentrale Unterdrückungsliste (Suppression List) ein. Jede Adresse, die einen Statuscode 5xx erzeugt, muss ohne menschlichen Eingriff unmittelbar in diese Sperrliste überführt werden. Bei temporären 4xx-Fehlern (Soft Bounces) implementieren Sie einen sogenannten Exponential-Backoff-Mechanismus: Der erste Wiederholungsversuch erfolgt nach 5 Minuten, der zweite nach 15 Minuten und der dritte nach 45 Minuten.
Das folgende Diagramm visualisiert diesen zeitlichen Ablauf der Sende-Wiederholungen.
Bleiben alle drei Versuche innerhalb eines Zeitfensters von 7 bis 14 Tagen erfolglos, wird der Kontakt endgültig als Hard Bounce behandelt und dauerhaft gesperrt.
Gesamt-Checkliste zur dauerhaften Senkung von Bounce E-Mails
Die folgende Tabelle fasst die sieben Kernschritte in einer praxistauglichen Kontrollübersicht zusammen:
| Schritt | Kernaufgabe | Sichtbares Ergebnis | Geschätzter Aufwand |
|---|---|---|---|
| 1. NDR-Header analysieren | Rohquelltext der Fehlermeldung öffnen und Statuszeilen kopieren | Status- und Diagnostic-Code liegen im Klartext vor | 5 Minuten |
| 2. Fehler klassifizieren | Code mit 12-teiliger SMTP-Matrix abgleichen | Eindeutige Zuordnung (Hard, Soft oder Block) | 5 Minuten |
| 3. DNS absichern | SPF-, DKIM- und DMARC-Einträge im Nameserver publizieren | Grüne Bestätigung im DNS-Validierungstool | 15 Minuten |
| 4. Verteiler bereinigen | Syntaxfehler tilgen und MX-Einträge abfragen | Bereinigte CSV-Datei ohne ungültige Adressen | 15 Minuten |
| 5. Rate drosseln | Versandfrequenz auf 20–30 Mails pro Minute limitieren | Keine 421-Throttling-Meldungen im Log | 5 Minuten |
| 6. Reputation prüfen | Domain gegen Spamhaus und Google Postmaster Tools testen | Keine RBL-Einträge, Reputationsstatus unbedenklich | 10 Minuten |
| 7. Sperrliste aktivieren | Automatische Unterdrückung nach 5xx-Fehlern etablieren | Ausgeschlossene Kontakte in Sperrtabelle sichtbar | 5 Minuten |
Typische Fehler bei einer Bounce E-Mail und deren Behebung
Trotz technischer Richtlinien treten in der Praxis wiederkehrende Fehlerbilder auf. Die folgende Tabelle bietet konkrete Lösungsansätze:
| Fehlerbild | Häufige Ursache | Nachhaltige Lösung |
|---|---|---|
| Plötzlicher Anstieg von 550 5.1.1 | Veralteter Adressbestand oder Zukauf minderwertiger Daten | Double-Opt-in einführen, Altkontakte vorab validieren |
| Massenhafter Fehler 550 5.7.1 | SPF-Eintrag fehlt oder enthält falsche Versand-IPs | TXT-Record aktualisieren, include-Mechanismen prüfen |
| Häufung von 421 4.7.0 bei Gmail | Zu viele E-Mails pro Sekunde an Google-Server | Versandgeschwindigkeit serverseitig drosseln |
| Status 554 5.7.1 bei B2B-Kunden | Betreffzeile oder Links triggern Sicherheitsfilter | Phishing-verdächtige Linkverkürzer und Spam-Wörter tilgen |
| Wiederholte Soft Bounces (452) | Empfängerpostfach dauerhaft überfüllt oder verlassen | Nach maximal 3 Versuchen in Unterdrückungsliste verschieben |
| Microsoft 365 sperrt Postausgang | Internes Tageslimit des Mail-Providers überschritten | Kampagnen zeitlich staffeln oder Versandkonten rotieren |
Schluss mit unzustellbaren E-Mails und blockierten Domains. Mit Orova Connect verwalten Sie Ihre geschäftlichen Kampagnen mit intelligenter Empfänger-Vorprüfung und automatisierten Wiederholungsregeln direkt aus Ihren gewohnten Postfächern heraus. Testen Sie alle Funktionen vollkommen selbstständig und kostenlos bis zum 7. Juli 2027 – ohne Kreditkarte und in wenigen Minuten eingerichtet.
Ergebnisse nach der Reduzierung von Bounce E-Mails messen
Ob Ihre Bereinigungsmaßnahmen greifen, lässt sich anhand dreier Kennzahlen unmittelbar im Mailserver-Bericht ablesen:
- Bounce-Rate: Der Anteil unzustellbarer Nachrichten an allen Sendeversuchen muss stabil unter 2 Prozent liegen. Werte unter 1 Prozent gelten als optimal.
- Zustellrate (Delivery Rate): Dieser Wert sollte mindestens 98 Prozent betragen und lässt sich im Kampagnen-Reporting einsehen.
- Server-Fehlerquote: Der Anteil temporärer 4xx-Verzögerungen im Versand-Log sollte nach Drosselung der Versandrate gegen null tendieren.
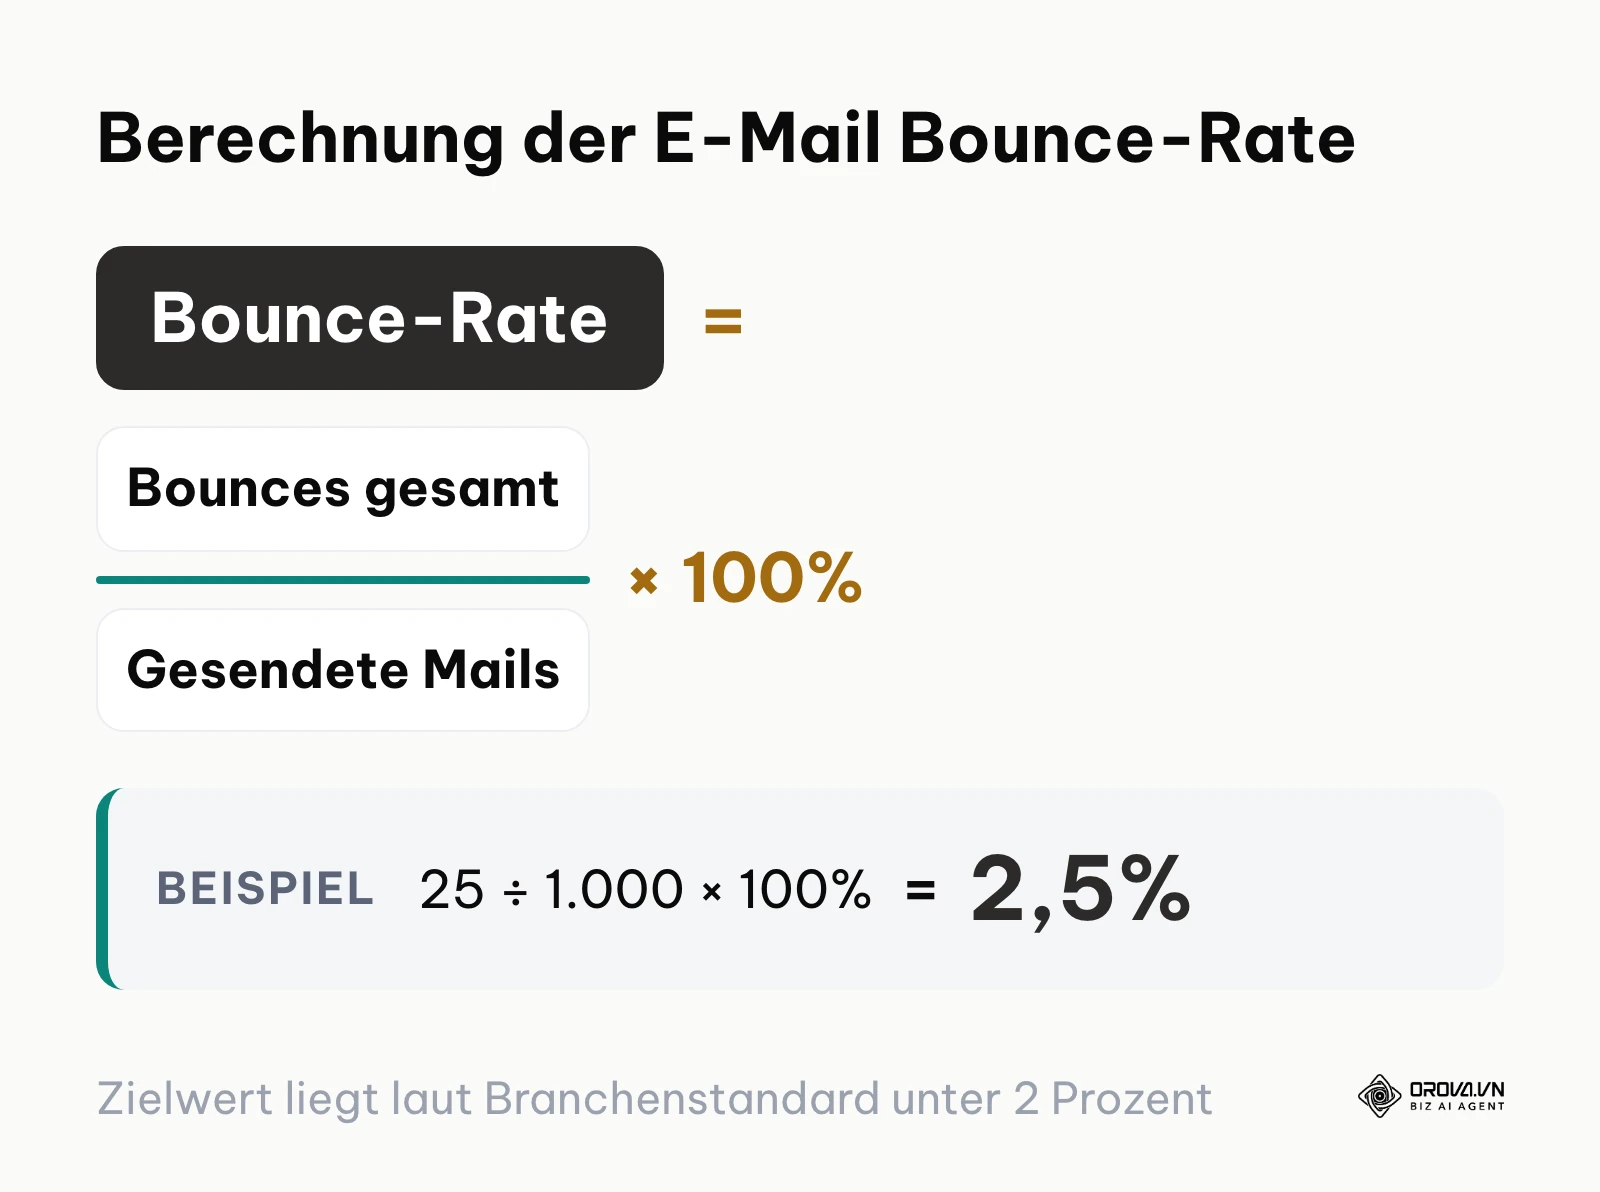
Das folgende Diagramm fasst die offizielle Berechnungsformel der Bounce-Rate zusammen.
Die folgende Referenztabelle definiert die maßgeblichen Ziel- und Grenzwerte zur Bewertung Ihrer Zustellqualität:
| Kennzahl | Zielwert im B2B-Versand | Warnschwelle (Handlungsbedarf) | Kritischer Schwellenwert (Sperrgefahr) |
|---|---|---|---|
| Bounce-Rate (Gesamt) | < 1,0 % | 2,0 % | > 5,0 % |
| Zustellrate (Delivery Rate) | > 98,5 % | 97,0 % | < 95,0 % |
| Temporäre Fehlerquote (4xx) | < 0,5 % | 1,5 % | > 3,0 % |
| Spam-Beschwerderate | < 0,1 % | 0,2 % | ≥ 0,3 % (Google/Yahoo-Limit) |
Prüfen Sie diese Werte nach jeder größeren Aussendung. Eine nachhaltige Verbesserung der Absender-Reputation bei Google und Microsoft ist in der Regel nach 7 bis 14 Tagen kontinuierlich sauberem Versand messbar.
Trends bei Bounce E-Mails in den nächsten Jahren: Einschätzung des Autors
Die Mechanismen zur Erkennung und Abweisung unzustellbarer oder unerwünschter Nachrichten unterliegen einem tiefgreifenden Wandel. Stand 2026 lässt sich beobachten, dass statische Prüfungen einfacher Mail-Header nicht mehr ausreichen, um Zustellbarkeit zu garantieren.
Erstens zeigt sich bereits heute, dass große Mailbox-Provider wie Google, Microsoft und Yahoo von rein reaktiven Blacklists zu verhaltensbasierten Echtzeit-Filtern übergehen. Ich gehe davon aus, dass in den kommenden zwei bis drei Jahren traditionelle Soft Bounces seltener werden und stattdessen durch KI-gestützte Reputationsprüfungen ersetzt werden, die verdächtige Muster sofort mit permanenten 5xx-Abweisungen belegen. Wer als Absender keine lückenlose DMARC-Durchsetzung mit p=reject vorweisen kann, wird künftig kaum noch Unternehmenskunden erreichen.
Zweitens erwarte ich, dass künstliche Intelligenz auf Empfängerseite zunehmend den semantischen Kontext eingehender Nachrichten bewertet, noch bevor eine formale SMTP-Annahme erfolgt. E-Mails mit standardisierten, generischen Inhalten könnten serverseitig als Spam klassifiziert und über Block Bounces abgewehrt werden. Absender müssen sich darauf einstellen, Inhalte stark zu individualisieren und technische Authentifizierungsstandards penibel einzuhalten.
Drittens wird die Trennung zwischen Marketing-Massenversand und geschäftlicher Individualkommunikation technisch weiter verschmelzen. Nach meiner Einschätzung werden Provider die Drosselungsgrenzen für reguläre Unternehmenspostfächer weiter verschärfen, was unbedachte Kampagnen über normale Arbeitskonten noch riskanter macht. Diese Prognose könnte sich allerdings verlangsamen, falls neue globale Standards für Absenderidentitäten etabliert werden, die kleineren Unternehmen flexiblere Versandvolumina ohne Reputationsverlust einräumen.
Die nachfolgende Übersicht vergleicht die technologische Evolution der Zustellbarkeitsstandards im Überblick:
| Bewertungsdimension | Traditioneller Standard (bis 2024) | Moderner Standard (2025/2026) | Zukunftstrend (ab 2027) |
|---|---|---|---|
| Authentifizierung | SPF empfohlen, DKIM optional | SPF, DKIM und DMARC zwingend erforderlich | Kryptografische Absenderidentität & BIMI |
| Reputationsprüfung | Statische IP/Domain-Blacklists (DNSBL) | Verhaltensbasierte Provider-Filterung | Semantische KI-Inhaltsanalyse vor SMTP-Annahme |
| Fehlerbehandlung | Manuelle Auswertung von NDR-Mails | Automatisierte Unterdrückungslisten (5xx) | Prognostische Ausfallisolierung vor dem Versand |
| Versandlimits | Starre Serverlimits pro Postfach | Dynamische Taktung & Postfach-Rotation | Vollständig adaptive Senderaten je Zielsystem |
Häufige Fragen zu Bounce E-Mail
Was ist der Unterschied zwischen einem Hard Bounce und einem Soft Bounce?
Ein Hard Bounce resultiert aus einem dauerhaften Fehler, beispielsweise weil die E-Mail-Adresse oder deren Domain nicht existiert, und erfordert die sofortige Löschung des Kontakts. Ein Soft Bounce signalisiert ein vorübergehendes Problem, etwa ein temporär volles Empfängerpostfach oder eine kurzzeitige Serverüberlastung, weshalb die Nachricht nach einer Wartezeit erneut zugestellt werden darf.
Welche Bounce-Rate gilt im E-Mail-Marketing noch als akzeptabel?
Eine Bounce-Rate von unter 2 Prozent gilt branchenübergreifend als gesunder Richtwert für eine stabile Absender-Reputation. Steigt der Wert über 2 Prozent, drohen Drosselungen durch Provider; bei Quoten über 5 Prozent sperren viele Mailserver den Empfang von der betroffenen Domain vollständig.
Warum stuft ein Empfängerserver meine Nachricht trotz gültiger E-Mail-Adresse als Bounce ein?
Wenn die Adresse existiert, handelt es sich meist um einen sogenannten Block Bounce, hervorgerufen durch fehlende oder fehlerhafte DNS-Einträge wie SPF, DKIM oder DMARC. Zudem können strenge Unternehmens-Firewalls, Spam-Schlagwörter im Text oder ein Eintrag Ihrer Absender-IP auf einer Sperrliste die Abweisung auslösen.
Wie lange sollte man warten, bevor eine Adresse nach wiederholten Soft Bounces endgültig gelöscht wird?
Bewährt hat sich ein Schema von maximal drei bis fünf Zustellversuchen innerhalb eines Zeitfensters von 7 bis 14 Tagen. Tritt bei jedem Versuch derselbe temporäre Fehler auf, sollte die Adresse automatisiert in die Unterdrückungsliste verschoben werden, um Reputationsschäden zu vermeiden.
Welche Rolle spielt künstliche Intelligenz bei der Erkennung und Vermeidung von Bounce E-Mails?
Moderne KI-Systeme analysieren Versandprotokolle in Echtzeit, erkennen Muster in abgelehnten Statusmeldungen und prognostizieren die Ausfallwahrscheinlichkeit von Adressen anhand historischer Interaktionsdaten. Dadurch können fehlerhafte Kontakte proaktiv isoliert werden, noch bevor ein fehlerhafter Versandversuch die Domain-Reputation schädigt.
Beeinflussen Bounces aus Marketing-Kampagnen den normalen geschäftlichen E-Mail-Verkehr?
Ja, wenn Kampagnen über dieselbe Domain oder dasselbe Mailserver-Konto versendet werden, wirkt sich eine hohe Rückläuferquote direkt auf die Gesamtbewertung der Domain aus. Im schlimmsten Fall verhängt der E-Mail-Provider eine 24-stündige Kontosperre, wodurch auch wichtige Einzel-E-Mails an Geschäftspartner abgewiesen werden.
Wo sollten Sie anfangen, um jede kritische Bounce E-Mail zu stoppen?
Der Einstieg in die Bereinigung richtet sich nach dem aktuellen Status Ihrer Infrastruktur. Wählen Sie genau ein Szenario aus, das Ihrer Situation entspricht:
Befindet sich Ihr Postfach bereits in einer akuten Sperre durch Microsoft oder Google, besteht Ihre erste Aufgabe darin, sämtliche ausgehenden Sende-Skripte sofort zu stoppen und den zuständigen Mail-Header nach dem Fehlercode 550 5.7.1 oder 550 5.7.26 zu durchsuchen. Korrigieren Sie anschließend den SPF- und DMARC-Eintrag in Ihrer DNS-Verwaltung, da dies die Grundvoraussetzung für eine Aufhebung der Sperre ist.
Planen Sie in Kürze den Versand an einen älteren Verteiler, dessen Aktualität ungewiss ist, exportieren Sie die Empfängerliste als CSV-Datei und führen Sie eine automatisierte Syntax- und MX-Prüfung durch. Entfernen Sie vor dem ersten Sendeversuch ausnahmslos alle Adressen, deren Domain keinen gültigen Mail-Exchange-Record aufweist.
Verzeichnen Sie im laufenden Betrieb eine schleichend steigende Bounce-Rate zwischen 2 und 4 Prozent, drosseln Sie die Versandgeschwindigkeit auf maximal 20 E-Mails pro Minute und richten Sie eine strikte Unterdrückungsliste ein. Durch das sofortige Aussortieren aller 5xx-Fehler stabilisieren Sie Ihre Absender-Reputation und verhindern jede weitere kritische Bounce E-Mail.
Über den Autor

Builder of Orova
Nguyễn Đỗ Trọng Ân has 8 years of experience in marketing, including 6 years managing market development across Asia. He builds Orova, a Biz AI Agent that never sleeps: it plans, runs and optimizes work for businesses.
Führen Sie Ihr Unternehmen mit AI Agents
Orova ist der stets aktive Biz AI Agent — er plant, erledigt und optimiert die Arbeit für Sie.
Zeit sparen, Produktivität freisetzen.